Cifrado hommófico
Métodos crípteos que permiten determinadas computaciones en datos cifrados sin revelar primero el texto.
- Revision
- 1
- Created by
- SCIENDIA Knowledge Desk
- Updated by
- SCIENDIA Knowledge Desk
- Last updated
- 18.08.2026 10:51
Built by the community
Members can improve this article. Every saved change remains visible in the revision ledger.
Sinopsis
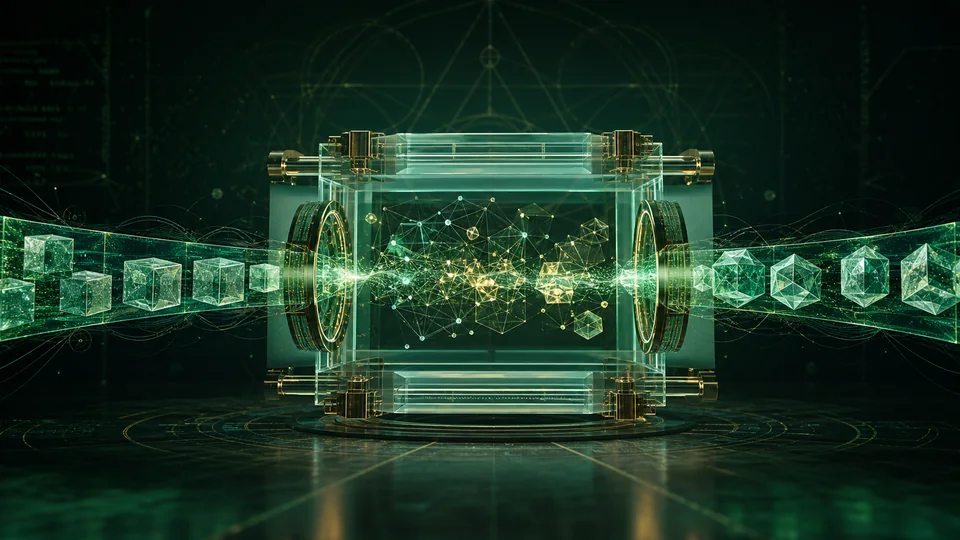
La encriptación homomorférica permite a una parte transformar los criptotextos para que la descifración produzca el resultado de una operación prevista en los mensajes originales. Los esquemas homomorfológicos en parte apoyan una operación limitada, mientras que las construcciones homomorfológicas niveladas y totalmente evalúan los circuitos aritméticos cada vez más generales bajo restricciones explícitas de profundidad y ruido.
Fundaciones técnicas
Los esquemas modernos codifican mensajes en anillos polinomios y seguridad básica sobre variantes del problema del aprendizaje con los terroristas. Encryption oculta un mensaje bajo ruido estructurado; la adición y multiplicación de los cíferos implementan las operaciones correspondientes de texto sintético al mismo tiempo que aumenta el ruido y el grado algebraico. BFV y BGV soportan aritmética modular exacta, CKS admite aritmética real o compleja aproximada con escala explícita y esquemas orientados hacia la puerta de manera eficiente evaluar operaciones booleanas. Los niveles de seguridad dependen de la dimensión del anillo, el módulo de coeficiente, la distribución secreta y las estimaciones de ataque, por lo que la selección del parámetro debe equilibrar la profundidad, precisión, tiempo de ejecución y margen criptanalítico.
Cómo funciona
Un cliente encripta datos bajo una clave pública y envía criptografías a un servicio de computación. Las operaciones algebraicas alteran tanto el valor codificado como un término de ruido interno. Reescalar, conmutar módulos, conmutación de teclas y arranque gestionan el tamaño y el ruido del criptotexto para que el resultado final siga siendo descifrable por el soporte de teclas.
Métodos de medición e investigación
Una aplicación se compila en adiciones, multiplicaciones, rotaciones y aproximaciones polinómicas apoyadas por el esquema elegido. La multiplicación requiere a menudo relinearización, y los flujos de trabajo CKS reescalan para controlar la magnitud. El embalaje de estilo SIMD evalúa una operación en muchas ranuras, lo que es esencial para el rendimiento. La botsificación homofófica refresca un cifertexto agotado pero sigue siendo costoso y específico para el esquema. Los parámetros de referencia reportan latencia, memoria, expansión de cifertexto, precisión y rendimiento amortizado utilizando parámetros y hardware revelados. Las bibliotecas requieren primitivos de tiempo constante, aleatoriedad segura y serialización cuidadosa para evitar debilidades fuera de las matemáticas subyacentes.
Principales ideas
- La computación cifrada protege el contenido de datos pero no oculta automáticamente patrones de acceso, tiempo o fuga de salida.
- La seguridad depende de parámetros concretos, la calidad de la aplicación y una suposición de dureza declarada.
- Los algoritmos deben ser reformulados como circuitos aritméticos y presupuestos de precisión.
Frontera de investigación actual
La investigación mejora el arranque, aceleración del hardware, programación de compiladores y protocolos que combinan encriptación homomorférica con computación multipartidista. El aprendizaje de máquina preservadora de privacidad utiliza activaciones polinomio y modelos cuantificados, creando un problema de codiseño de rendimiento preciso. Las variantes de teclas y umbrales distribuyen confianza, mientras que las direcciones de cálculo verificables si un servidor no conectado ejecuta correctamente el circuito solicitado. El despliegue debe seguir controlando metadatos, la repetición de consultas e inferencia de productos; es posible que se necesite privacidad diferencial para estadísticas de publicación. La confianza posterior al cuarto se basa en hipótesis de celosía y criptanálisis continuo, por lo que las implementaciones deben apoyar actualizaciones de parámetros y revisión independiente de la seguridad.
¿Por qué importa?
La tecnología permite la conservación de la privacidad de análisis de la nube, estadísticas colaborativas y computaciones médicas o financieras seleccionadas donde no se pueden compartir datos brutos. Complementa la computación multipartidista segura y hardware de confianza en lugar de sustituir cada mecanismo de privacidad.
Límites y preguntas abiertas
Los ciclotextos y las operaciones siguen siendo sustancialmente más grandes y más lentos que los equivalentes de texto simple. El costo de arranque, la aproximación numérica, la gestión de claves, los canales laterales y los insumos maliciosos complican el despliegue, y el resultado descifrado en sí mismo puede revelar información confidencial.
Explore through connected concepts
This article is indexed with 20 technical tags. Select a tag to explore the Wiki by concept.
You may also explore
Recommended from the technical tags shared with this article.
Pruebas de cero conocimiento
Los protocolos crípteos que prueban que una declaración es verdadera sin revelar el testigo secreto que lo hace realidad.
Read article →