Homomorphic Encryption
Şifreleme yöntemleri, ilk önce düz metin ortaya çıkmadan şifreli verilere ilişkin seçilmiş hesaplamalar.
- Sürüm
- 1
- Oluşturan
- SCIENDIA Knowledge Desk
- Güncelleyen
- SCIENDIA Knowledge Desk
- Son güncelleme
- 18.08.2026 10:51
Toplulukla geliştiriliyor
Üyeler bu maddeyi geliştirebilir. Kaydedilen her değişiklik sürüm kaydında görünür kalır.
Genel Bakış
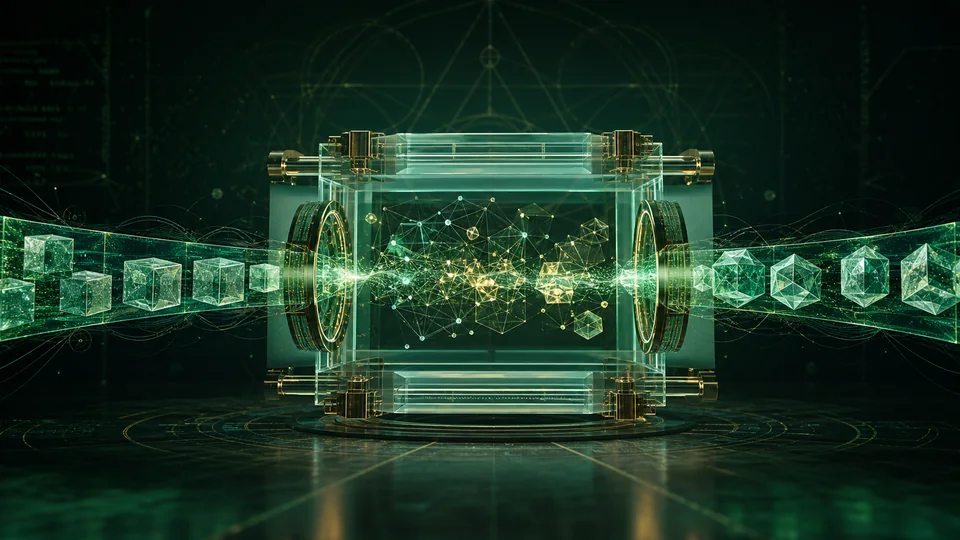
Homomorphic şifreleme, bir partinin metinleri dönüştürmesine izin verir, böylece şifreleme orijinal mesajlarda amaçlanan bir işlemin sonucu verir. Kısmen homomorfik sistemler sınırlı bir operasyon desteklerken, seviyelenmiş ve tamamen homomorfik yapılar giderek genel aritik devreleri açık derinlik ve gürültü kısıtlamaları altında değerlendirir.
Teknik temeller
Modern programlar, öğrenme-terör sorunu ile ilgili çeşitli şekillerde polinom halkaları ve temel güvenliklere kodlar. Şifreleme, yapılandırılmış gürültünün altında bir mesaj saklar; ek ve çoklu metinlerin eklenmesi, gürültü ve cebirsel dereceye kadar ilgili düz metin işlemleri uygular. BFV ve BGV, tam modüler arithmetic, CKKS, açık ölçeklendirme ile yaklaşık gerçek veya karmaşık arithmeticileri destekliyor ve Boolean işlemleri verimli bir şekilde değerlendiriyor. Güvenlik seviyeleri ring boyutuna, katlama, gizli dağıtım ve saldırı tahminlerine bağlıdır, bu yüzden parametre seçimi devre derinliği, hassas, koşu zamanı ve şifreli marj olmalıdır.
Nasıl çalışır
Bir müşteri, genel bir anahtar altında şifreler alır ve bir hesap hizmetine ciphertexts gönderir. Algebraic işlemleri hem kodlanmış değeri hem de içsel bir gürültü terimini değiştirir. Kısıtlama, modulus anahtar geçiş ve bootstrapping, metin boyutunu ve gürültüyü yönetin, böylece nihai sonuç anahtar sahibi tarafından şifrelenebilir kalır.
Ölçme ve Araştırma Yöntemleri
Bir uygulama, seçilmiş program tarafından desteklenen eklere, multiplikasyonlara, rotasyonlara ve polinomlara ek olarak derlenmiştir. Multiplication genellikle yeniden tanımlama gerektirir ve CKKS iş akışları boyut kontrol etmek için yeniden ölçeklenir. SIMD tarzı paketleme, birçok yuvada bir operasyon değerlendirir, bu da transkript için gereklidir. Bottrapping homomorphically bir tükenmişlik tazeliyor ancak pahalı ve program bazlı kalıyor. Benchmarks, geçncy, hafıza, metin genişleme, hassas ve amortize edilmiş devre dışı parametreleri ve donanım kullanarak rapor eder. Kütüphaneler, alt matematik dışındaki zayıflıklardan kaçınmak için sürekli ilkel, güvenli rastgelelik ve dikkatli serileştirme gerektirir.
Anahtar fikirler
- Şifrelenmiş hesaplama veri içeriğini korur ancak otomatik olarak erişim kalıpları, zamanlama veya çıkış sızıntısını gizler.
- Güvenlik beton parametrelerine, uygulama kalitesine ve belirtilen bir sertlik varsayımına bağlıdır.
- Algoritmalar, arithmetic devreleri ve hassas bütçeleri desteklemiş olarak reform edilmelidir.
Mevcut araştırma sınırları
Araştırma, çoklu partili hesaplama ile homomorphic şifrelemeyi birleştiren bootstrapping, donanım hızlandırma, derr zamanlama ve protokolleri geliştirir. Gizlilik-preserving makinesi öğrenme polinom aktivasyonları ve ölçümlenen modeller kullanır, bir doğruluk-per tasarım problemi yaratır. Çok anahtar ve eşleme türleri güven dağıtılırken, gerçekleştirilebilir bir hesapta, güvenilir olmayan bir sunucunun istenen devreyi doğru bir şekilde yürütüp yürütmüş olup olmadığını doğru bir şekilde gerçekleştirir. İşsizlik hala metadata, tekrar sorgu ve çıkışlardan sapmayı kontrol etmelidir; diferansiyel mahremiyet serbest istatistikler için gerekli olabilir. Post-quantum güven, lattice varsayımlarında geri dönüyor ve şifreli bir şekilde devam ediyor, bu yüzden uygulamalar parametre güncellemelerini ve bağımsız güvenlik incelemelerini desteklemeli.
Neden önemli?
Teknoloji, bulut analitiklerini, işbirliğine dayalı istatistiklere ve ham verilerin paylaşamayacağı tıbbi veya finansal hesaplamalara olanak sağlar. Her gizlilik mekanizmasının değiştirilmesinden ziyade güvenli çoklu parti hesaplamasını ve güvenilir donanımı tamamlamaktadır.
Limitler ve açık sorular
Ciphertexts ve operasyonlar, düz metin eşdeğerlerinden çok daha büyük ve daha yavaş kalır. Bottrapping maliyeti, sayısal yaklaşım, anahtar yönetim, yan kanallar ve kötü niyetli girişler karmaşık dağıtım ve şifrelenmiş sonucun kendisi hala hassas bilgileri açıklayabilir.
Bağlantılı kavramlarla keşfedin
Bu madde 20 teknik etiketle dizinlenmiştir. Wiki sayfalarını kavrama göre keşfetmek için bir etiket seçin.
Bunlara da bakabilirsiniz
Bu maddeyle paylaşılan teknik etiketlere göre önerildi.
Zero-Bilgileri
Bir açıklama kanıtlayan kriptografik protokolleri, doğru yapan gizli tanıkları açığa çıkarmadan doğrudur.
Maddeyi oku →