Formale Überprüfung
Mathematische Methoden zum Nachweis, dass Hardware, Software oder Protokolle unter expliziten Annahmen genau angegebene Eigenschaften erfüllen.
- Revision
- 1
- Created by
- SCIENDIA Knowledge Desk
- Updated by
- SCIENDIA Knowledge Desk
- Last updated
- 19.08.2026 09:05
Built by the community
Members can improve this article. Every saved change remains visible in the revision ledger.
Übersicht
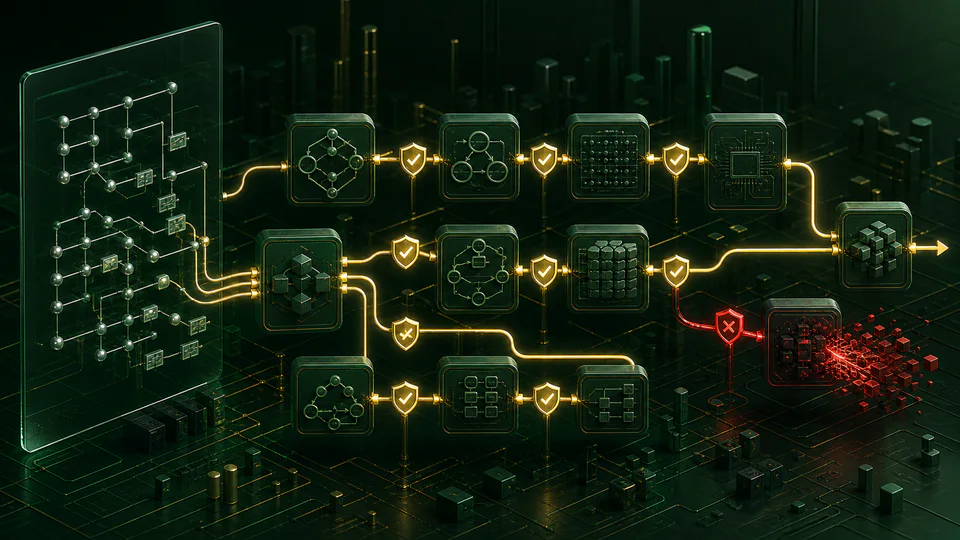
Die formale Verifizierung ersetzt ausgewählte Testfragen durch logische Beweise. Ein System wird in einer mathematischen Sprache dargestellt und gegen Eigenschaften wie Abwesenheit von Deadlock, Speichersicherheit, funktionale Korrektheit oder Sicherheitsinvarianten überprüft. Proof stellt eine Aussage über das Modell und die Annahmen her; es garantiert nicht, dass die Spezifikation jede reale Anforderung erfüllt.
Technische Grundlagen
Ein Übergangssystem formalisiert Zustände, Eingaben und erlaubte nächste Zustände. Zeitliche Logiken drücken Sicherheitseigenschaften aus, die besagen, dass etwas Schlimmes nie auftritt, und Lebendigkeitseigenschaften, die besagen, dass etwas Gutes schließlich auftritt. Modellprüfung sucht nach einem Gegenbeispielsspur. Die Hoare-Logik bezieht Voraussetzungen, Programme und Nachbedingungen miteinander, und abhängige Typen können reiche Invarianten bei der Typprüfung codieren. Refinement beweist, dass eine konkrete Umsetzung eine abstrakte Spezifikation simuliert. Die vertrauenswürdige Rechenbasis umfasst Proof Checker, Semantik und alle nicht verifizierten Extraktions- oder Compilerschritte.
Wie es funktioniert
Modellprüfung erforscht einen endlichen oder symbolisch dargestellten Zustandsraum, während Theoremprüfungen deduktive Argumente mit menschlicher Führung oder Automatisierung konstruieren. Erfüllbarkeitslöser entscheiden über logische Einschränkungen, die aus Programmen, Schaltkreisen und Protokollen generiert werden. Die abstrakte Interpretation berechnet solide Annäherungen des Programmverhaltens. Verfeinerungsmethoden verbinden High-Level-Spezifikationen mit ausführbaren Implementierungen durch eine Kette von bewährten Schritten.
Mess- und Forschungsmethoden
Verifizierungsprojekte definieren Bedrohungen und Systemgrenzen, bevor sie Tools auswählen. Ingenieure kommentieren Code mit Verträgen, generieren Verifikationsbedingungen und entladen diese mit SMT-Solvern oder interaktiven Proofs. Gegenbeispiele werden wiederholt, wenn Tests und Spezifikationen mit den Anforderungen verglichen werden. Für gleichzeitige Systeme, partielle Ordnung Reduktion und kompositorische Argumentation Kontrolle Zustand Wachstum. Durch kontinuierliche Integration werden die Proofs nach Änderungen erneut überprüft. Die Validierung vergleicht auch die formale Semantik mit dem Verhalten von Compilern und Hardware, insbesondere für undefinierte Sprachmerkmale, entspanntes Gedächtnis und Gleitkomma-Arithmetik.
Schlüsselideen
- Die Verifizierung ist nur so sinnvoll, wie die Eigenschaft, die Umweltannahmen und die Umsetzungsgrenze verifiziert werden.
- Sound Abstraktion kann Fehlalarme melden, während unsolide Abkürzungen echte Fehler übersehen können.
- Nachweisartefakte und vertrauenswürdige Prüfkernel können die Überprüfung unabhängig auditierbar machen.
Aktuelle Forschungsgrenze
Die Automatisierung kombiniert zunehmend invariante Synthese, symbolische Ausführung und nachweisbare Programmreparatur. Verifizierte Compiler und Betriebssystemkernel zeigen, dass große Artefakte möglich sind, während der nachweistragende Code die Überprüfung auf den Verbraucher verschiebt. Sicherheitsprotokolle werden mit computergestützten und symbolischen Modellen analysiert. Zu den aktuellen Herausforderungen gehören die nutzbare Verifizierung für verteilte Cloud-Systeme, probabilistische und maschinenerlernte Komponenten sowie die Proof-Wartung über sich entwickelnde Abhängigkeiten hinweg. Generierte Invarianten aus KI-Tools können das Authoring beschleunigen, aber nur ein solider Checker und eine überprüfte Spezifikation können Sicherheit bieten.
Warum es wichtig ist
Formale Methoden sind besonders für Prozessoren, Kryptographie, Compiler, Luft- und Raumfahrtsteuerung und Infrastruktur nützlich, wo seltene Ausfälle kostspielig sind. Sie können ganze Klassen von Eckfällen entdecken, die bei zufälligen Tests wahrscheinlich nicht erreicht werden, und mehrdeutige Anforderungen vor dem Einsatz klären.
Grenzen und offene Fragen
State Explosion, Parallelität, Gleitkomma-Arithmetik und Interaktion mit nicht verifizierten Bibliotheken bleiben schwierig. Die Entwicklung von Nachweisen kann spezielles Fachwissen und umfangreiche Wartung erfordern, wenn sich der Code weiterentwickelt. Hardwarefehler, sozialer Missbrauch und falsche betriebliche Annahmen liegen außerhalb vieler Modelle, so dass die Verifizierung das Testen, Monitoring und die Governance ergänzt und nicht ersetzt.
Explore through connected concepts
This article is indexed with 20 technical tags. Select a tag to explore the Wiki by concept.
You may also explore
Recommended from the technical tags shared with this article.
Blockchain-Konsens
Wie sich verteilte Teilnehmer trotz Verzögerungen, Ausfällen und widersprüchlichen Vorschlägen auf ein Ordered Ledger einigen.
Read article →