Формальная проверка
Математические методы для доказательства того, что аппаратное обеспечение или протоколы удовлетворяют точно указанным свойствами при явных предположениях.
- Revision
- 1
- Created by
- SCIENDIA Knowledge Desk
- Updated by
- SCIENDIA Knowledge Desk
- Last updated
- 19.08.2026 09:05
Built by the community
Members can improve this article. Every saved change remains visible in the revision ledger.
Обзор
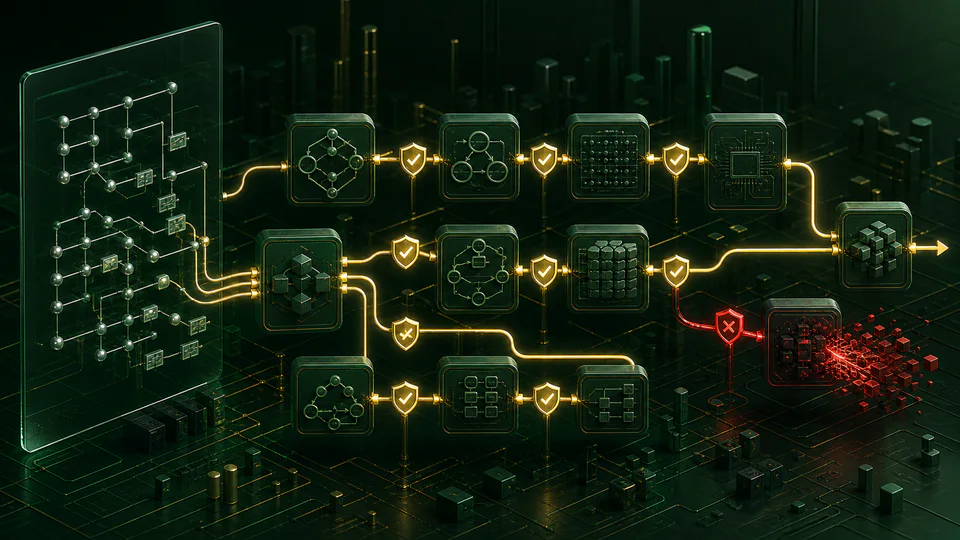
Формальная проверка заменяет выбранные вопросы тестирования логическим доказательством. Система представлена на математическом языке и проверяется по таким свойствам, как отсутствие тупика или инвариант безопасности. Proof устанавливает утверждение о модели и предположениях; это не гарантирует, что спецификация фиксирует все требования реального мира.
Технические основы
Переходная система формализует состояния, входы и позволяет следующие государства. Временная логика выражает свойства безопасности, заявляющие о том что чего-то плохого никогда не происходит и живые качества утверждающих то же самое. Модель проверяет поиски контрпримерного следа. Логика Hoare относится к предварительным условиям, программам и постусловиями; зависимые типы могут кодировать богатые инварианты при проверке типов. Уточнение доказывает, что конкретная реализация имитирует абстрактную спецификацию. Доверенная вычислительная база включает в себя проверки доказательств, семантику и любые непроверяющие этапы извлечения или компилятора.
Как это работает
Проверка модели исследует конечное или символически представленное пространство состояний, в то время как теорема доказывания строит дедуктивные аргументации с человеческим руководством. Решения для обеспечения удовлетворяемости определяют логические ограничения, создаваемые программами и протоколом. Абстрактная интерпретация вычисляет звуковые приближения поведения программы. Методы уточнения связывают спецификации высокого уровня с исполняемыми реализациями через цепочку проверенных этапов сохранения.
Методы измерения и исследования
Проекты проверки определяют угрозы и границы системы перед выбором инструментов. Инженеры аннотируют код с контрактами, генерировать условия проверки и разряжать их при помощи SMT-решателей или интерактивных доказательств. Контрпримеры воспроизводятся по мере того, как тесты и спецификации пересматриваются в соответствии с требованиями. Для параллельных систем снижение частичного порядка и композиционное мышление контролируют рост состояния. Непрерывная интеграция перепроверяет доказательства после изменений. Валидация также сравнивает формальную семантику со компилятором и аппаратным поведением, особенно для неопределенных языковые функции программирования (неопределённая память) или арифметика плавающей точки.
Ключевые идеи
- Проверка имеет такое же значение, как проверка свойств и экологических предположений.
- Звуковая абстракция может сообщать о ложных тревогах, тогда как необоснованное ярлыки могут пропустить реальные сбои.
- Доказательные артефакты и проверенные ядра могут сделать проверку независимой.
Современные исследовательские границы
Автоматизация все чаще сочетает в себе инвариантный синтез, символическое исполнение и программное восстановление с доказательственным управлением. Проверенные компиляторы и ядра операционных систем показывают, что возможны большие артефакты в то время как код с перемещением доказательств проверяется потребитель. Протоколы безопасности анализируются с помощью вычислительных и символических моделей. Текущие проблемы включают в себя полезную проверку для распределенных облачные системы, вероятностные и машинно-обученные компоненты . Генерированные инварианты из инструментов ИИ могут ускорить авторизацию, но только проверка звука и пересмотренная спецификация может обеспечить уверенность.
Почему это важно
Формальные методы особенно ценны для процессоров, криптографии и компиляторов в аэрокосмической сфере управления. Они могут обнаружить целые классы угловых случаев, которые случайные тесты вряд ли достигнут и прояснят неоднозначные требования перед развертыванием.
Пределы и открытыые вопросы
Взрыв государства, параллелизмы и взаимодействие с непроверенными библиотеками остаются сложными. Разработка доказательств может потребовать специализированного опыта и существенного обслуживания по мере развития кода. Неисправности оборудования, неправильное использование социальных сетей и неправильные операционные предположения лежат вне многих моделей.
Explore through connected concepts
This article is indexed with 20 technical tags. Select a tag to explore the Wiki by concept.
You may also explore
Recommended from the technical tags shared with this article.
Консенсус по блокчейну
Как распределенные участники договариваются об упорядоченном реестре, несмотря на задержки, неудачи и противоречивые предложения.
Read article →