Verificación formal
Métodos matemáticos para probar que hardware, software o protocolos satisfacen propiedades especificadas precisamente bajo suposiciones explícitas.
- Revision
- 1
- Created by
- SCIENDIA Knowledge Desk
- Updated by
- SCIENDIA Knowledge Desk
- Last updated
- 19.08.2026 09:05
Built by the community
Members can improve this article. Every saved change remains visible in the revision ledger.
Sinopsis
La verificación formal reemplaza las preguntas seleccionadas de prueba con la prueba lógica. Un sistema está representado en un lenguaje matemático y se verifica contra propiedades como ausencia de bloqueo, seguridad de la memoria, corrección funcional o invariantes de seguridad. La prueba establece una declaración sobre el modelo y las suposiciones; no garantiza que la especificación capture cada requisito del mundo real.
Fundaciones técnicas
Un sistema de transición formaliza estados, insumos y permite los próximos estados. Las lógicas temporales expresan propiedades de seguridad, declarando que algo malo nunca ocurre, y propiedades de la vida, declarando que algo bueno eventualmente ocurre. Modelo de búsquedas de un rastreo de contraexample. La lógica de Hoare relaciona precondiciones, programas y condiciones post, y los tipos dependientes pueden codificar ricos invariantes en la comprobación de tipo. La refinamiento demuestra que una implementación concreta simula una especificación abstracta. La base de cálculo confiable incluye verificadores, semánticos y cualquier paso de extracción o compilador no verificado.
Cómo funciona
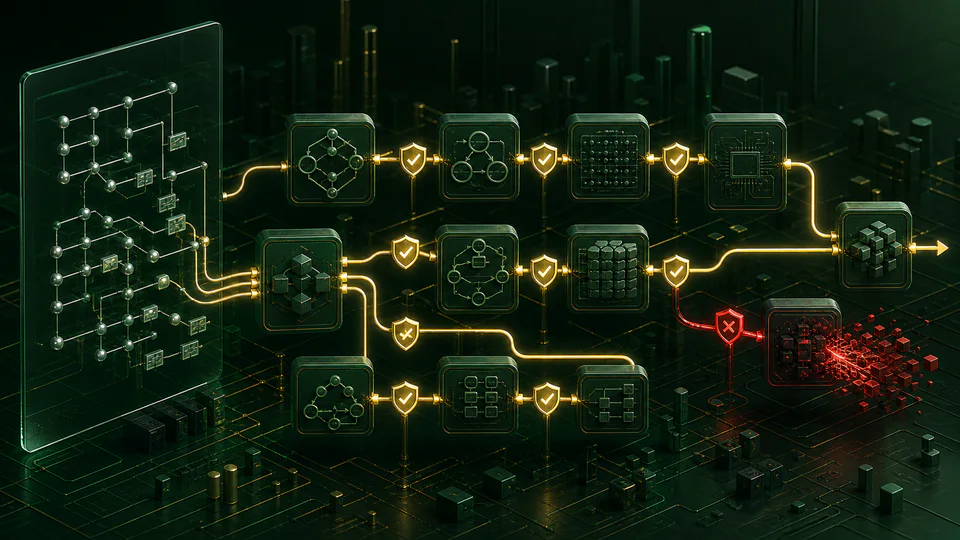
La comprobación de modelos explora un espacio estatal finito o simbólicamente representado, mientras que la teorema que proba construye argumentos deductivos con orientación humana o automatización. Los soldidores de satisfacción deciden las limitaciones lógicas generadas por programas, circuitos y protocolos. La interpretación abstracta calcula aproximaciones sonoras del comportamiento del programa. Los métodos de ajuste conectan las especificaciones de alto nivel para ejecutar implementaciones mediante una cadena de pasos de conservación comprobados.
Métodos de medición e investigación
Los proyectos de verificación definen amenazas y límites del sistema antes de elegir herramientas. Los ingenieros anotan código con contratos, generan condiciones de verificación y descargan mediante solucionadores de SMT o pruebas interactivas. Los contraexamples se reinterpretan a medida que se examinan las pruebas y especificaciones contra los requisitos. Para sistemas concurrentes, reducción parcial y control de razonamiento compositivo crecimiento del estado. La integración continua reprueba las pruebas después de los cambios. La validación también compara la semántica formal con el compilador y el comportamiento del hardware, especialmente para características de lenguaje no definidas, memoria relajada y aritmética de punto flotante.
Principales ideas
- La verificación es tan significativa como la verificación de bienes, hipótesis ambientales y límites de aplicación.
- La abstracción de sonido puede reportar falsas alarmas, mientras que los atajos sin sonido pueden perder fallas reales.
- Los objetos de prueba y los núcleos de comprobación confiables pueden hacer la verificación de forma independiente auditable.
Frontera de investigación actual
La automatización combina cada vez más la síntesis invariante, la ejecución simbólica y la reparación de programas guiados por pruebas. Los compiladores verificados y los núcleos del sistema operativo muestran que los artefactos grandes son posibles, mientras que el código de procesamiento cambia de comprobación al consumidor. Los protocolos de seguridad se analizan con modelos computacionales y simbólicos. Los desafíos actuales incluyen la verificación usable para sistemas de nube distribuidos, componentes probabilísticos y de aprendiz de máquinas y mantenimiento de pruebas en dependencias cambiantes. Los invariantes generados por herramientas de IA pueden acelerar la autorización, pero sólo un control de sonido y una especificación revisada pueden proporcionar seguridad.
¿Por qué importa?
Los métodos formales son especialmente valiosos para los procesadores, criptografía, compiladores, control aeroespacial e infraestructura donde los fallos raros son costosos. Pueden descubrir clases enteras de casos de esquina que es poco probable que las pruebas aleatorias alcancen y clarifiquen requisitos ambiguos antes del despliegue.
Límites y preguntas abiertas
La explosión del Estado, la concurrencia, la aritmética de punto flotante y la interacción con las bibliotecas no verificadas siguen siendo difíciles. El desarrollo de pruebas puede requerir experiencia especializada y mantenimiento sustancial a medida que evoluciona el código. Las faltas de hardware, el uso indebido social y las hipótesis operacionales incorrectas quedan fuera de muchos modelos, por lo que la verificación complementa en lugar de sustituir las pruebas, la vigilancia y la gobernanza.
Explore through connected concepts
This article is indexed with 20 technical tags. Select a tag to explore the Wiki by concept.
You may also explore
Recommended from the technical tags shared with this article.
Consenso Blockchain
Cómo los participantes distribuidos acuerdan un libro de contabilidad ordenado a pesar de retrasos, fallas y propuestas contradictorias.
Read article →