Verificação formal
Métodos matemáticos para provar que hardware, software ou protocolos satisfazem propriedades declaradamente precisas sob suposições explícita.
- Revision
- 1
- Created by
- SCIENDIA Knowledge Desk
- Updated by
- SCIENDIA Knowledge Desk
- Last updated
- 19.08.2026 09:05
Built by the community
Members can improve this article. Every saved change remains visible in the revision ledger.
Visão geral
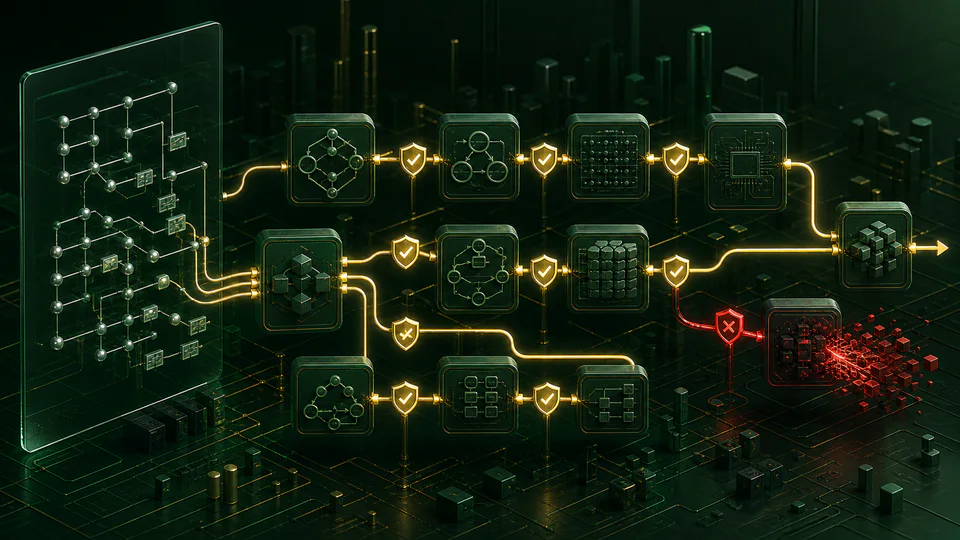
A verificação formal substitui as perguntas de teste selecionadas por uma prova lógica. Um sistema é representado em uma linguagem matemática e verificado contra propriedades como ausência de impasse, segurança da memória ou invariantes funcionais. A prova estabelece uma declaração sobre o modelo e pressupostos; não garante que a especificação capture todos os requisitos do mundo real.
Fundações técnicas
Um sistema de transição formaliza estados, entradas e permite os próximos Estados. As lógicas temporais expressam propriedades de segurança, afirmando que algo ruim nunca ocorre e as características da vida. A verificação do modelo procura por um rastreamento de contraexemplo. A lógica de Hoare relaciona pré-condições, programas e condições pós. O refinamento prova que uma implementação de concreto simula um resumo da especificação. A base de computação confiável inclui damas-prova, semântica e quaisquer etapas não verificadas para extração ou compilador.
Como funciona
A verificação de modelos explora um espaço finito ou simbolicamente representado, enquanto o teorema prova que constrói argumentos com orientação humana e automação. Solucionadores de satisfação decidem restrições lógicas gerada a partir dos programas, circuitos e protocolos. Interpretação abstrata calcula aproximações de som do comportamento programa. Métodos de refinamento conectam especificações em alto nível a implementações executáveis através da cadeia das etapas comprovadas.
Métodos de medição e pesquisa
Projetos de verificação definem ameaças e limites do sistema antes da escolha das ferramentas. Engenheiros anotam código com contratos, geram condições de verificação e os descarregam usando resolvedores SMT ou provas interativa. Os contra-exemplos são reproduzidos como testes e as especificações serão revistas em função dos requisitos. Para sistemas concorrentes, redução de ordem parcial e controle do estado crescimento composicional raciocínio. A integração contínua verifica as provas após alterações. A validação também compara a semântica formal com o comportamento do compilador e hardware, especialmente para características de linguagem indefinidas.
Ideias-chave
- A verificação é tão significativa quanto a propriedade, os pressupostos ambientais e o limite de implementação sendo verificados.
- A abstração sonora pode relatar falsos alarmes, enquanto atalho desacertou os erros reais.
- Os artefatos de prova e os kerneles confiáveis podem tornar a verificação independentemente acessível.
Fronteira actual da investigação
A automação combina cada vez mais síntese invariante, execução simbólica e reparo de programa guiado por provas. Os compiladores verificados e kernels do sistema operacional mostram que grandes artefatoes são possíveis, enquanto os códigos de verificação-carregamento mudam para o consumidor. Os protocolos de segurança são analisados com modelos computacionais e simbólicos. Os desafios atuais incluem verificação utilizável para sistemas de nuvem distribuídos, componentes probabilísticos e adquiridos por máquinas. Invariantes gerados de ferramentas IA podem acelerar a criação, mas apenas um verificador e uma especificação revista pode fornecer garantia.
Por que importa
Os métodos formais são especialmente valiosos para processadores, criptografia e compiladores. Eles podem descobrir classes inteiras de casos em canto que testes aleatório, provavelmente não alcançarão e esclarecerá requisitos ambíguos antes da implantação.
Limites e questões em aberto
Explosão estatal, concorrência e aritmética de ponto flutuante. O desenvolvimento de provas pode exigir conhecimentos especializados e uma manutenção substancial à medida que o código evolui. As falhas de hardware, o mau uso social e as suposições operacionais incorretas estão fora dos muitos modelos.Assim a verificação complementa em vez da substituição do teste ?
Explore through connected concepts
This article is indexed with 20 technical tags. Select a tag to explore the Wiki by concept.
You may also explore
Recommended from the technical tags shared with this article.
Consenso do Blockchain
Como os participantes distribuídos concordam em um livro-razão ordenado, apesar de atrasos, falhas e propostas conflitantes.
Read article →