Vérification formelle
Méthodes mathématiques pour prouver que le matériel, le logiciel ou les protocoles satisfont aux propriétés précisées dans des hypothèses explicites.
- Revision
- 1
- Created by
- SCIENDIA Knowledge Desk
- Updated by
- SCIENDIA Knowledge Desk
- Last updated
- 19.08.2026 09:05
Built by the community
Members can improve this article. Every saved change remains visible in the revision ledger.
Aperçu général
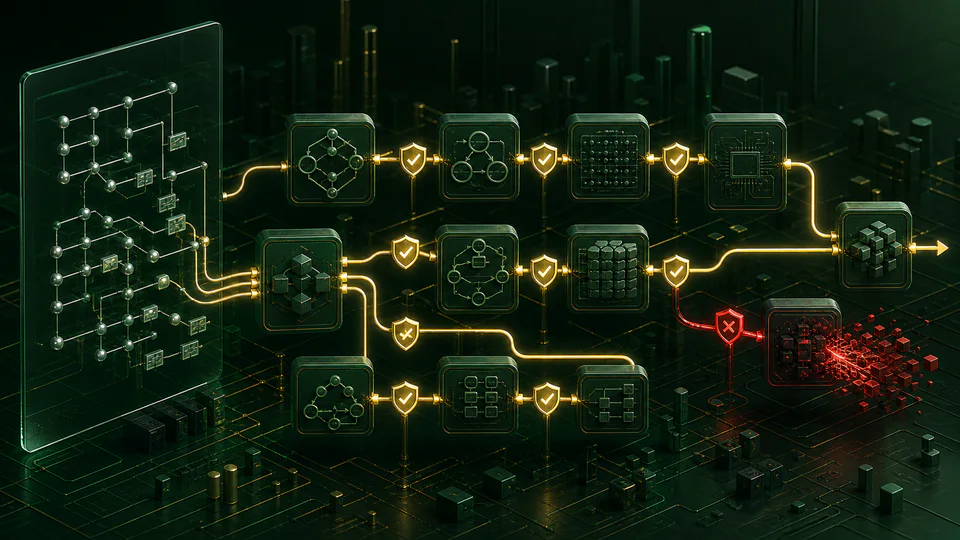
La vérification formelle remplace les questions d'essai sélectionnées par une preuve logique. Un système est représenté dans un langage mathématique et contrôlé par des propriétés telles que l'absence d'impasse, la sécurité de la mémoire, la justesse fonctionnelle ou les invariants de sécurité. La preuve établit une déclaration sur le modèle et les hypothèses; elle ne garantit pas que la spécification saisit toutes les exigences du monde réel.
Fondations techniques
Un système de transition formalise les États, les intrants et permet aux États suivants. Les logiques temporelles expriment les propriétés de sécurité, affirmant que quelque chose de mauvais ne se produit jamais, et les propriétés de la vie, affirmant que quelque chose de bon se produit finalement. Le modèle vérifie la recherche d'une trace contre-exemple. La logique Hoare relate les conditions préalables, les programmes et les conditions post-conditions, et les types dépendants peuvent coder des invariants riches dans la vérification de type. Le raffinement prouve qu'une implémentation concrète simule une spécification abstraite. La base de calcul de confiance comprend les vérificateurs de preuve, la sémantique et toute extraction non vérifiée ou les étapes du compilateur.
Comment ça marche
La vérification des modèles explore un espace d'état fini ou symboliquement représenté, tandis que le théorème prouvant construit des arguments deductive avec l'orientation humaine ou l'automatisation. Les résolveurs de satisfabilité décident des contraintes logiques générées par les programmes, les circuits et les protocoles. L'interprétation abstraite calcule les approximations sonores du comportement du programme. Les méthodes de raffinage relient des spécifications de haut niveau à des implémentations exécutables par une chaîne d'étapes éprouvées de conservation.
Méthodes de mesure et de recherche
Les projets de vérification définissent les menaces et les limites du système avant de choisir les outils. Les ingénieurs annotent le code avec les contrats, génèrent des conditions de vérification et les déchargent à l'aide de résolveurs SMT ou de preuves interactives. Les contre-échantillons sont rejoués à mesure que les tests et les spécifications sont examinés en fonction des exigences. Pour les systèmes concurrents, la réduction de l'ordre partiel et le raisonnement de composition contrôlent la croissance de l'état. L'intégration continue revérifie les épreuves après les changements. La validation compare également la sémantique formelle avec le comportement du compilateur et du matériel, en particulier pour les fonctionnalités de langage non définies, la mémoire détendue et l'arithmétique à virgule flottante.
Idées clés
- La vérification n'est aussi significative que la vérification des biens, des hypothèses environnementales et des limites de mise en oeuvre.
- L'abstraction sonore peut signaler de fausses alarmes, tandis que les raccourcis non sonores peuvent manquer de véritables échecs.
- Les artefacts de preuve et les noyaux de vérification fiables peuvent rendre la vérification auditable de façon indépendante.
Frontière actuelle de la recherche
L'automatisation combine de plus en plus la synthèse invariante, l'exécution symbolique et la réparation de programme guidée par des preuves. Les compilateurs et les noyaux du système d'exploitation vérifiés montrent que de grands artefacts sont possibles, tandis que le code de vérification du système d'exploitation transfère la vérification au consommateur. Les protocoles de sécurité sont analysés avec des modèles informatiques et symboliques. Les défis actuels comprennent la vérification utilisable des systèmes de cloud distribués, des composants probabilistes et appris par la machine, et la maintenance des preuves dans les dépendances en évolution. Les invariants générés à partir d'outils d'IA peuvent accélérer la création, mais seul un vérificateur sonore et une spécification révisée peuvent fournir une assurance.
Pourquoi ça compte
Les méthodes formelles sont particulièrement utiles pour les processeurs, la cryptographie, les compilateurs, le contrôle aérospatial et les infrastructures où les rares défaillances sont coûteuses. Ils peuvent découvrir des classes entières de cas de coin que les tests aléatoires ne peuvent pas atteindre et clarifier des exigences ambiguës avant le déploiement.
Limites et questions ouvertes
L'explosion de l'état, la convergence, l'arithmétique en points flottants et l'interaction avec les bibliothèques non vérifiées demeurent difficiles. Le développement de preuves peut nécessiter une expertise spécialisée et une maintenance substantielle au fur et à mesure que le code évolue. Les défauts matériels, l'abus social et les hypothèses opérationnelles erronées sont en dehors de nombreux modèles, de sorte que la vérification complète plutôt que remplace les tests, le suivi et la gouvernance.
Explore through connected concepts
This article is indexed with 20 technical tags. Select a tag to explore the Wiki by concept.
You may also explore
Recommended from the technical tags shared with this article.
Consensus sur la blockchain
Comment les participants distribués s'accordent sur un grand livre ordonné malgré les retards, les échecs et les propositions contradictoires.
Read article →