Zero-Knowledge-Beweise
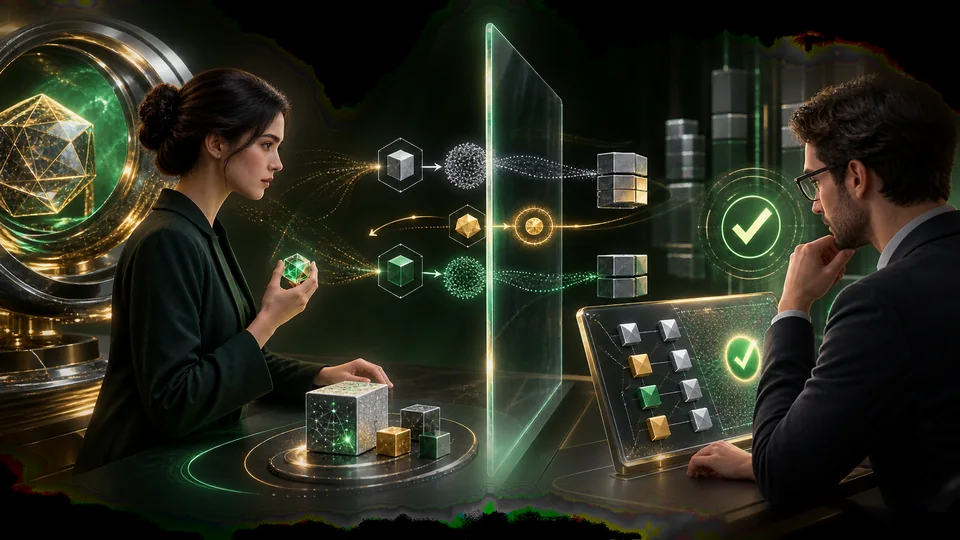
Kryptografische Protokolle, die eine Aussage beweisen, sind wahr, ohne den geheimen Zeugen zu enthüllen, der sie wahr macht.
- Revision
- 1
- Created by
- SCIENDIA Knowledge Desk
- Updated by
- SCIENDIA Knowledge Desk
- Last updated
- 18.08.2026 12:20
Built by the community
Members can improve this article. Every saved change remains visible in the revision ledger.
Übersicht
Ein Zero-Knowledge-Beweis lässt einen Proofer einen Verifizierer davon überzeugen, dass er ein Passwort, eine gültige Berechnung oder einen anderen Zeugen kennt, während er keine zusätzlichen nützlichen Informationen ausstellt. Solidness verhindert falsche Behauptungen und Null-Wissen begrenzt, was Verifizierungs-Transkripte enthüllen.
Technische Grundlagen
Ein Beweissystem hat Vollständigkeit für ehrliche Aussagen, Solidität gegen falsche und einen Simulator, der Nullwissen etabliert. Sigma-Protokolle verwenden Engagement, zufällige Herausforderung und Reaktion, wobei eine besondere Solidität die Extraktion von Zeugen aus inkonsistenten Herausforderungsreaktionen ermöglicht. Die Fiat-Shamir-Transformation leitet Herausforderungen aus einem Hash ab, um Interaktion in einem idealisierten Zufalls-Orakel-Modell zu entfernen. Allgemeine Systeme kodieren Berechnung als arithmetische Schaltungen, Rang-Eins-Konstraint-Systeme oder Polynomidentitäten. Succinct Argumente verwenden Verpflichtungen und algebraische Prüfungen, so dass die Überprüfung viel billiger ist als die erneute Ausführung der Berechnung.
Wie es funktioniert
Interaktive Protokolle tauschen Verpflichtungen, zufällige Herausforderungen und Antworten aus; Wiederholung reduziert die Betrugswahrscheinlichkeit. Nicht-interaktive Systeme kompilieren Aussagen in arithmetischen Einschränkungen und verwenden öffentliche Parameter oder transparente kryptographische Annahmen, um prägnante Beweise zu erstellen, die jeder überprüfen kann.
Mess- und Forschungsmethoden
SNARKs können kleine Beweise und schnelle Verifizierungen liefern, aber strukturierte Referenzzeichenfolgen verwenden; STARKs verwenden transparente Zufalls- und Hash-basierte Annahmen mit größeren Beweisen. Engineering beginnt mit der Definition der genauen Anweisung und öffentlichen versus privaten Eingaben, dann Zusammenstellung von Einschränkungen und Generierung von Parametern, wenn nötig. Tests umfassen missgebildete Zeugen, Grenzwerte und kontradiktorische Codierungen. Zeitkonstante Primitive, domänengetrennte Hashes und auditierte Zufälligkeit schützen Implementierungen. Performance meldet Schaltkreisgröße, Nachweis von Speicher und Zeit, Verifizierungskosten, Nachweisgröße und Sicherheitsstufe.
Schlüsselideen
- Null Wissen betrifft Informationslecks, nicht Anonymität jeder umgebenden Transaktion.
- Solidität und Privatsphäre hängen von den Annahmen und der Umsetzung des Protokolls ab.
- Ein Beweis validiert die codierte Anweisung, die von der beabsichtigten Richtlinie abweichen kann.
Aktuelle Forschungsgrenze
Die Forschung verbessert rekursive Beweise, Nachschlagargumente und virtuelle Maschinen, die lange Berechnungen verifizieren oder viele Beweise aggregieren. Datenschutzanwendungen kombinieren selektive Offenlegung mit Anmeldeinformationen, während Rollups die Transaktionsüberprüfung komprimieren. Post-Quanten-Sicherheit hängt von Commitment-Annahmen ab, nicht nur von der Zero-Wissen-Eigenschaft. Offene Bedenken sind vertrauenswürdige Governance, unterschwellige Schaltungen und Metadatenlecks. Formale Überprüfung kann zeigen, dass Einschränkungen einer Spezifikation entsprechen, aber die Richtlinienautoren müssen dennoch sicherstellen, dass die Spezifikation rechtliche und menschliche Absichten erfasst und nicht einen engen, maschinenüberprüfbaren Proxy.
Warum es wichtig ist
Diese Beweise ermöglichen eine datenschutzbewahrende Identität, überprüfbare ausgelagerte Berechnungen und skalierbare Blockchain-Systeme. Sie trennen das Vertrauen in ein Ergebnis vom Zugriff auf die zugrunde liegenden Daten.
Grenzen und offene Fragen
Der Nachweis kann erhebliche Berechnungen und Speicher erfordern, vertrauenswürdige Einrichtung kann Risiken verursachen und Schaltkreisfehler können den falschen Zustand zertifizieren. Nebenkanäle, Metadaten und schwache Zufälligkeit bleiben außerhalb abstrakter Sicherheitsnachweise.
Explore through connected concepts
This article is indexed with 20 technical tags. Select a tag to explore the Wiki by concept.
You may also explore
Recommended from the technical tags shared with this article.
Blockchain-Konsens
Wie sich verteilte Teilnehmer trotz Verzögerungen, Ausfällen und widersprüchlichen Vorschlägen auf ein Ordered Ledger einigen.
Read article →