Доказательства нулевого знания
Криптографические протоколы, которые доказывают истинность утверждения без раскрытия секретного свидетеля.
- Revision
- 1
- Created by
- SCIENDIA Knowledge Desk
- Updated by
- SCIENDIA Knowledge Desk
- Last updated
- 18.08.2026 12:20
Built by the community
Members can improve this article. Every saved change remains visible in the revision ledger.
Обзор
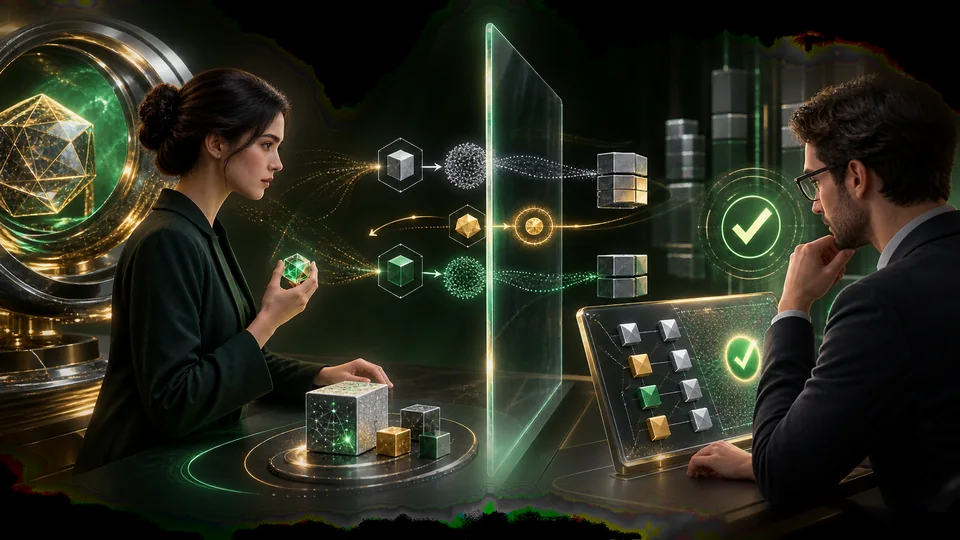
Доказательство с нулевым знанием позволяет доказывать, что он знает пароль или другой свидетель без дополнительной полезной информации. Здравомыслие предотвращает ложные утверждения, а нулевое знание ограничивает то что показывают стенограммы проверки.
Технические основы
Система доказательств имеет полноту для честных утверждений, устойчивость против ложных и симулятор установления нулевого знания. Протоколы Sigma используют обязательства, случайные вызов и ответ с особой достоверностью для извлечения свидетелей из непоследовательных реакций на проблемы. Преобразование Фиат-Шамира вызывает проблемы с хэшированием, чтобы удалить взаимодействие в идеализированной модели случайного оракула. Общие системы кодируют вычисления как арифметические схемы, сковывающие устройства ранга один или полиномиальные идентичности. В кратких аргументах используются обязательства и алгебраические проверки, поэтому проверка намного дешевле повторного выполнения вычислений.
Как это работает
Интерактивные протоколы обмениваются обязательствами, случайными задачам и ответами; повторение уменьшает вероятность обмана. Неинтерактивные системы компилируют утверждения в арифметические ограничения и используют публичные параметры или прозрачных криптографических предположений для получения кратких доказательств, которые может проверить любой.
Методы измерения и исследования
SNARK могут предоставлять небольшие доказательства и быструю верификацию, но они также используют структурированные справочные строки; STARTS использует прозрачные случайности на основе хэш-предположений с большими доказательствами. Инженерия начинается с определения точного заявления и общественных или частных входов, а затем компиляции ограничений. Испытания включают в себя несоответствующих свидетелей, граничные значения и состязательные кодировки. Примитивы постоянного времени, доменные хэши и проверенная случайность защищают реализации. Отчеты о производительности, размер схемы и время проверки памяти; стоимость верификации. Размер доказательства
Ключевые идеи
- Нулевое знание касается утечки информации, а не анонимности каждой транзакции.
- Здравомыслие и конфиденциальность зависят от предположений протокола.
- Доказательство подтверждает закодированное заявление, которое может отличаться от предполагаемой политики.
Современные исследовательские границы
Исследования улучшают рекурсивные доказательства, поисковые аргументы и виртуальные машины для проверки длинных вычислений или агрегирования многих доказательств. Приложения конфиденциальности сочетают избирательное раскрытие с учетными данными, в то время как раскаты подавляет проверку транзакций. Постквантовая безопасность зависит от предположений о приверженности, а не только собственности с нулевым знанием. Открытые проблемы включают управление доверенной установкой, недостаточное ограничение каналов и утечку метаданных. Формальная проверка может показать, что ограничения соответствуют спецификации . но авторы политики должны по-прежнему обеспечивать улавливание правовых и человеческих намерений вместо узкого прокси для машинной проверки
Почему это важно
Эти доказательства позволяют сохранять конфиденциальность, проверять аутсорсинговые вычисления и масштабируемые системы блокчейна. Они отделяют доверие к результату от доступа в исходные данные.
Пределы и открытыые вопросы
Доказательство может потребовать значительных вычислений и памяти, доверенная настройка могут ввести риск баги цепи можно сертифицировать неправильное состояние. Побочные каналы, метаданные и слабая случайность остаются за пределами абстрактных доказательств безопасности.
Explore through connected concepts
This article is indexed with 20 technical tags. Select a tag to explore the Wiki by concept.
You may also explore
Recommended from the technical tags shared with this article.
Консенсус по блокчейну
Как распределенные участники договариваются об упорядоченном реестре, несмотря на задержки, неудачи и противоречивые предложения.
Read article →