Provas de Conhecimento Zero
Protocolos criptográficos que provam uma declaração é verdade sem revelar a testemunha secreta, o qual torna verdadeira.
- Revision
- 1
- Created by
- SCIENDIA Knowledge Desk
- Updated by
- SCIENDIA Knowledge Desk
- Last updated
- 18.08.2026 12:20
Built by the community
Members can improve this article. Every saved change remains visible in the revision ledger.
Visão geral
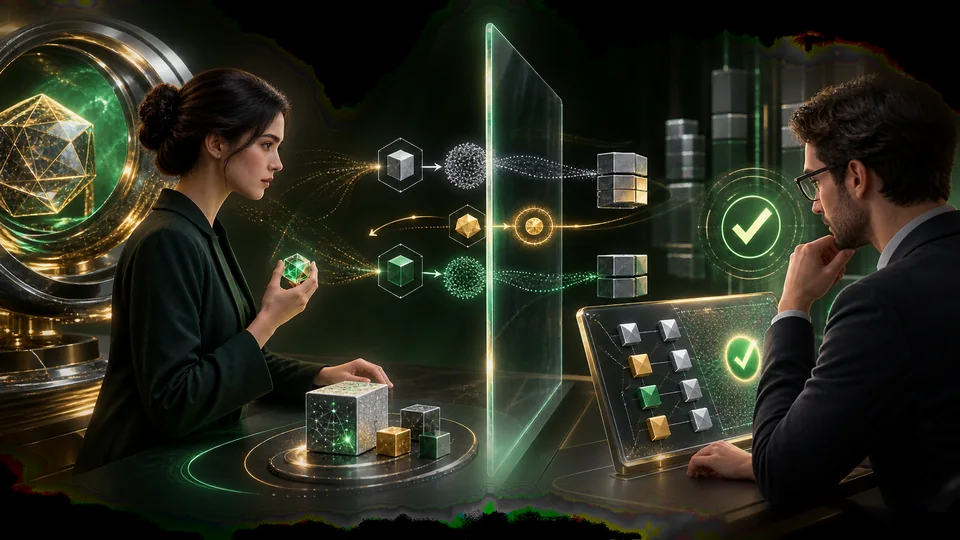
Uma prova de conhecimento zero permite que um prover convença o verificadora a saber uma senha, computação válida ou outra testemunha enquanto expõe nenhuma informação útil adicional. A solidez evita falsas alegações e o conhecimento zero limita aquilo que as transcrições de verificação revelam.
Fundações técnicas
Um sistema de prova tem completude para declarações honestas, solidez contra falsas e um simulador estabelecendo zero conhecimento. Protocolos Sigma utilizam comprometimento, desafio aleatório e resposta com solidez especial permitindo extração de testemunhas a partir das respostas inconsistente. A transformada Fiat-Shamir deriva de desafios a partir do hash para remover interação em um modelo idealizado aleatório oráculo. Os sistemas gerais codificam a computação como circuitos aritméticas, os sistema de restrição do rank-one ou as identidadees polinomiais. Os argumentos do Succint usam compromissos e verificações algébricas, portanto a verificação é muito mais barata que o re-executar os cálculos.
Como funciona
Protocolos interativo de troca compromissos, desafios aleatório e respostas; a repetição reduz as probabilidades da batota. Sistemas não-interativos compilam declarações em restrições aritmética e usam parâmetros públicos ou pressupostos criptográficos transparentes para produzir provas sucintas que qualquer pessoa pode verificar.
Métodos de medição e pesquisa
SNARKs podem fornecer pequenas provas e verificação rápida, mas pode usar string de referência estruturada; os sTARks usam aleatoriedade transparente com hipóteses baseadas em hash. A engenharia começa definindo a declaração exata e as entradas públicas versus privadas, compilando restrições de produção ou gerando parâmetros se necessário. Os testes incluem testemunhas malformadas, valores de fronteira e codificações adversas. Primitivos em tempo constante, hashes separados por domínio e aleatoriedade auditoria protegem implementações. O desempenho relata o tamanho do circuito, a memória e tempo comprovados ?o custo de verificação ;
Ideias-chave
- O conhecimento zero diz respeito à fuga de informação, não ao anonimato das transacções em redor.
- A solidez e a privacidade dependem dos pressupostos do protocolo, bem como da sua implementação.
- Uma prova valida a instrução codificada, que pode diferir da política pretendida.
Fronteira actual da investigação
Pesquisa melhora provas recursivas, argumentos de pesquisa e máquinas virtuais que verificam cálculos longos ou agrega muitas evidências. Aplicações de privacidade combinam divulgação seletiva com credenciais, enquanto as rolagems compactam a verificação da transação. A segurança pós-quantum depende de pressupostos do compromisso, não apenas da propriedade zero conhecimento. As preocupações abertas incluem a governança confiável de configuração, subconstrangimento do circuito e vazamento dos metadados. Verificação formal pode mostrar que as restrições correspondem a uma especificação, mas os autores de política ainda devem garantir o uso da especificações captura intenção legal e humana em vez do controle por máquina.
Por que importa
Essas provas permitem preservar a identidade, verificar o cálculo terceirizado e sistemas de blockchain escaláveis. Separam a confiança num resultado do acesso aos dados subjacentes.
Limites e questões em aberto
Provar pode exigir computação substancial e memória, configuração confiável podem introduzir erros de risco. Canais laterais, metadados e aleatoriedade fraca permanecem fora de provas abstratas.
Explore through connected concepts
This article is indexed with 20 technical tags. Select a tag to explore the Wiki by concept.
You may also explore
Recommended from the technical tags shared with this article.
Consenso do Blockchain
Como os participantes distribuídos concordam em um livro-razão ordenado, apesar de atrasos, falhas e propostas conflitantes.
Read article →