Pruebas de cero conocimiento
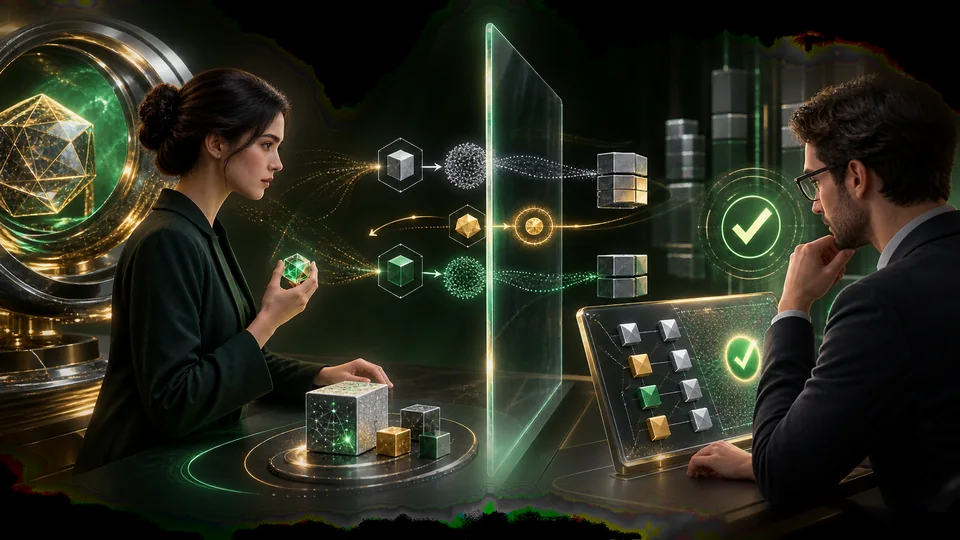
Los protocolos crípteos que prueban que una declaración es verdadera sin revelar el testigo secreto que lo hace realidad.
- Revision
- 1
- Created by
- SCIENDIA Knowledge Desk
- Updated by
- SCIENDIA Knowledge Desk
- Last updated
- 18.08.2026 12:20
Built by the community
Members can improve this article. Every saved change remains visible in the revision ledger.
Sinopsis
Una prueba de cero conocimiento permite que un proverbio convenza a un verificador que conoce una contraseña, computación válida u otro testigo mientras no expone información útil adicional. La sonsidad evita falsas afirmaciones y cero límites de conocimiento lo que revelan las transcripciones de verificación.
Fundaciones técnicas
Un sistema de pruebas tiene integridad para declaraciones honestas, sonido contra falsos y un simulador que establece cero conocimiento. Los protocolos de Sigma utilizan el compromiso, el desafío y la respuesta al azar, con una solidez especial que permite la extracción de testigos de respuestas de desafío inconsistentes. La transformación de Fiat-Shamir deriva desafíos de un hash para eliminar la interacción en un modelo idealizado de azar-oráculo. Los sistemas generales codifican la computación como circuitos aritméticos, sistemas de limitación de rango uno o identidades polinómicas. Los argumentos sucintos usan compromisos y cheques algebraicos por lo que la verificación es mucho más barata que la ejecución de la computación.
Cómo funciona
Los protocolos interactivos intercambian compromisos, retos y respuestas al azar; la repetición reduce la probabilidad de engañar. Los sistemas no interactivos compilan las declaraciones en limitaciones aritméticas y utilizan parámetros públicos o supuestos criptográficos transparentes para producir pruebas sucintas que cualquiera pueda verificar.
Métodos de medición e investigación
Los SNARK pueden proporcionar pequeñas pruebas y una verificación rápida, pero pueden usar cadenas de referencia estructuradas; los STARK utilizan aleatoriedad transparente y las suposiciones basadas en la hash con pruebas más grandes. La ingeniería comienza definiendo la declaración exacta y los insumos públicos versus privados, luego compilando las limitaciones y generando parámetros si es necesario. Los exámenes incluyen testigos malformados, valores de límites y codificación de adversarios. Los primitivos, los hashes separados de dominio y la aleatoriedad auditada protegen las implementaciones. El rendimiento reporta el tamaño del circuito, demostrando memoria y tiempo, el costo de verificación, el tamaño de la prueba y el nivel de seguridad.
Principales ideas
- El conocimiento cero se refiere a la fuga de información, no a anonimato de cada transacción circundante.
- La racionalidad y la privacidad dependen de las hipótesis de protocolo y la aplicación.
- Una prueba valida la declaración codificada, que puede diferir de la política prevista.
Frontera de investigación actual
La investigación mejora las pruebas recursivas, argumentos de búsqueda y máquinas virtuales que verifican computaciones largas o agregan muchas pruebas. Las aplicaciones de privacidad combinan la divulgación selectiva con las credenciales, mientras que la enrollación comprime la verificación de transacción. La seguridad posterior al cuarto depende de las hipótesis de compromiso, no sólo de la propiedad de cero conocimiento. Las preocupaciones abiertas incluyen la gobernanza de configuración de confianza, la subconstrucción de circuitos y la fuga de metadatos. La verificación formal puede demostrar que las limitaciones coinciden con una especificación, pero los autores de políticas deben garantizar que la especificación captura la intención jurídica y humana en lugar de un proxy ajustable de máquina.
¿Por qué importa?
Estas pruebas permiten la identidad reservada a la privacidad, la computación subcontratada verificable y los sistemas de blockchain escalables. Se separan de la confianza en el resultado del acceso a los datos subyacentes.
Límites y preguntas abiertas
Probar puede requerir un cálculo y memoria sustanciales, configuración confiable puede introducir errores de riesgo y circuito puede certificar la condición incorrecta. Los canales laterales, metadatos y aleatoriedad débil permanecen fuera de pruebas de seguridad abstractas.
Explore through connected concepts
This article is indexed with 20 technical tags. Select a tag to explore the Wiki by concept.
You may also explore
Recommended from the technical tags shared with this article.
Consenso Blockchain
Cómo los participantes distribuidos acuerdan un libro de contabilidad ordenado a pesar de retrasos, fallas y propuestas contradictorias.
Read article →