Preuves de connaissance zéro
Les protocoles cryptographiques qui prouvent qu'une déclaration est vraie sans révéler le témoin secret qui la rend vraie.
- Revision
- 1
- Created by
- SCIENDIA Knowledge Desk
- Updated by
- SCIENDIA Knowledge Desk
- Last updated
- 18.08.2026 12:20
Built by the community
Members can improve this article. Every saved change remains visible in the revision ledger.
Aperçu général
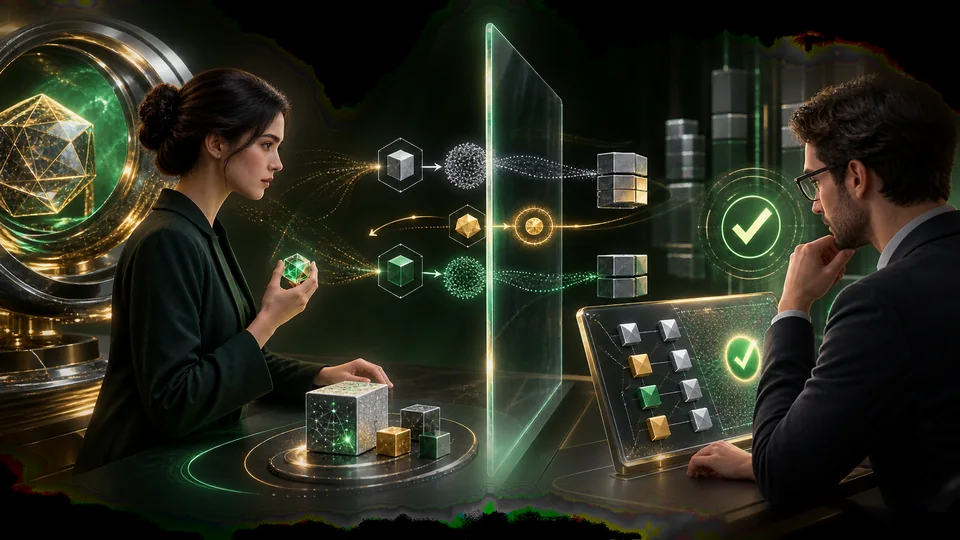
Une preuve de connaissance zéro permet à un prover de convaincre un vérificateur qu'il connaît un mot de passe, un calcul valide ou un autre témoin tout en ne présentant aucune information utile supplémentaire. La solidité empêche les fausses allégations et la connaissance zéro limite ce que les transcriptions de vérification révèlent.
Fondations techniques
Un système de preuve est complet pour des déclarations honnêtes, une bonne santé contre les fausses et un simulateur établissant une connaissance zéro. Les protocoles Sigma utilisent l'engagement, le défi aléatoire et la réponse, avec une solidité particulière permettant l'extraction de témoins à partir de réponses de défi incohérentes. La transformation Fiat-Shamir est le résultat d'un hash pour éliminer l'interaction dans un modèle idéalisé d'oracle aléatoire. Les systèmes généraux codent le calcul comme des circuits arithmétiques, des systèmes de contrainte de rang un ou des identités polynômes. Les arguments Succinct utilisent des engagements et des vérifications algébriques, de sorte que la vérification est beaucoup moins coûteuse que la réexécution du calcul.
Comment ça marche
Les protocoles interactifs échangent des engagements, des défis aléatoires et des réponses; la répétition réduit la probabilité de tricherie. Les systèmes non interactifs compilent les énoncés en contraintes arithmétiques et utilisent des paramètres publics ou des hypothèses cryptographiques transparentes pour produire des preuves succinctes que tout le monde peut vérifier.
Méthodes de mesure et de recherche
Les SNARK peuvent fournir de petites preuves et une vérification rapide, mais peuvent utiliser des chaînes de référence structurées; les STARK utilisent des hypothèses aléatoires transparentes et basées sur le hachage avec des preuves plus importantes. L'ingénierie commence par définir l'énoncé exact et les entrées publiques et privées, puis compile les contraintes et génère des paramètres si nécessaire. Les tests comprennent des témoins mal formés, des valeurs limites et des encodages contradictoires. Les primitifs à temps constant, les haches séparées par domaine et le hasard vérifié protègent les implémentations. Rapport de performance taille de circuit, prouvant mémoire et temps, coût de vérification, taille de preuve et niveau de sécurité.
Principales idées
- Zéro connaissance concerne la fuite d'information, et non l'anonymat de chaque transaction environnante.
- La solidité et la confidentialité dépendent des hypothèses du protocole et de sa mise en oeuvre.
- Une preuve valide l'instruction codée, qui peut différer de la politique prévue.
Frontière actuelle de la recherche
La recherche améliore les épreuves récursives, les arguments de recherche et les machines virtuelles qui vérifient les calculs longs ou regroupent de nombreuses épreuves. Les applications de confidentialité combinent divulgation sélective avec des références, tandis que les rollups compressent la vérification des transactions. La sécurité postquante dépend des hypothèses d'engagement, et non pas seulement de la propriété zéro connaissance. Les préoccupations ouvertes comprennent la gouvernance de confiance, la sous-contraction des circuits et la fuite des métadonnées. La vérification formelle peut démontrer que les contraintes correspondent à une spécification, mais les auteurs de la politique doivent toujours s'assurer que la spécification saisit l'intention légale et humaine plutôt qu'un proxy à contrôle automatique étroit.
Pourquoi ça compte
Ces preuves permettent de préserver la vie privée, de procéder à des calculs sous-traités vérifiables et de scaler les systèmes de blockchain. Ils séparent la confiance en un résultat de l'accès aux données sous-jacentes.
Limites et questions ouvertes
La preuve peut nécessiter un calcul et une mémoire substantiels, une configuration fiable peut introduire des risques et les bogues de circuit peuvent certifier la mauvaise condition. Les canaux latéraux, les métadonnées et le faible caractère aléatoire restent en dehors des preuves de sécurité abstraites.
Explore through connected concepts
This article is indexed with 20 technical tags. Select a tag to explore the Wiki by concept.
You may also explore
Recommended from the technical tags shared with this article.
Consensus sur la blockchain
Comment les participants distribués s'accordent sur un grand livre ordonné malgré les retards, les échecs et les propositions contradictoires.
Read article →