零知识证明
证明一个陈述的密码协议是真实存在的,而不透露出使该声明成为事实的秘密证人.
- Revision
- 1
- Created by
- SCIENDIA Knowledge Desk
- Updated by
- SCIENDIA Knowledge Desk
- Last updated
- 18.08.2026 12:20
Built by the community
Members can improve this article. Every saved change remains visible in the revision ledger.
概览
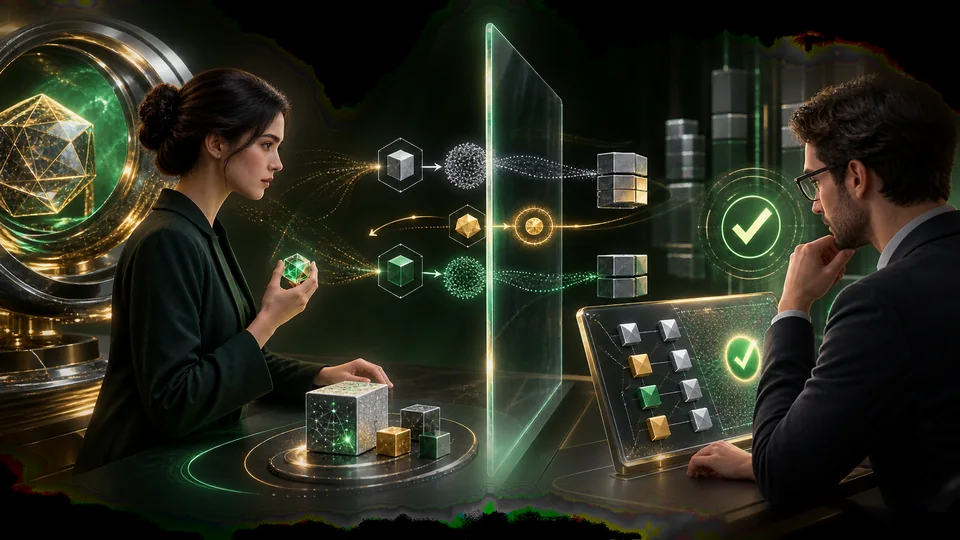
零知识证明让验证者说服核查人员知道它懂密码,有效的计算或其他证人而不会暴露出其他有用的信息. 健全性可以防止虚假的主张,而零知识限制了核查记录誊本所揭示的内容.
技术基础
证明系统对诚实的陈述具有完整性,对于虚假的言论有合理性并模拟者建立零知识. 西格玛协议使用承诺,随机挑战和反应方式相接而来(英语:Sigma Protocol)具有特殊的合理性能可以从不一致的挑战响应中提取出证人. 菲亚特-沙米尔变换从一个散列中产生挑战,在理想化的随机征兆模型下去除相互作用. 一般系统将计算编码作为算术电路,一级约束体系或多名身份. 简略的参数使用承诺和代数检查,因此核实比重新执行计算要便宜得多。
如何运作
交互协议交换承诺,随机挑战和回应;重复会降低作弊概率. 非交互系统将声明编为算术限制,并使用公共参数或透明的密码假设来产生任何人可以核实的简明证据.
衡量和研究方法
SNARKs可以提供小的证明和快验证,但可能使用结构化参考字符串;STAR克用透明随机性以及有较大证据并基于散列制取假设. 工程首先界定确切的语句和公用与私人投入,然后汇编制约条件并在需要时生成参数. 测试包括不正确的证人,边界值和对抗编码. 常时原始人,域相分离的散列和被审计随机性保护了执行. 业绩报告电路大小,证明内存和时间、核查费用以及验证尺寸和安全级别。
二. 主要想法
- 零知识涉及信息泄露,而不是每个周围交易的匿名性.
- 健全性和隐私取决于协议的假设和执行.
- 证明可以验证编码的语句,这与预期的政策可能不同.
目前的研究领域
研究改进了递归性证明,取出参数和虚拟机来验证长计算或汇总许多证据. 隐私应用程序将选择性披露与证书相结合,而滚动压缩交易核实. 量子后的安全取决于承诺假设,而不仅仅是零知识财产。 公开的担忧包括信任设置治理,线路约束不足和元数据泄漏等. 正式的核查可以表明,限制与规格相符;但政策作者仍必须确保该说明能体现法律和人的意图而不是狭隘地机器可检查代用。
为什么它很重要
这些证明可以使隐私保存身份,可核查的外包计算和有伸缩性的块链系统得以实现. 它们将信任与获取基本数据分开。
限制和未决问题
证明可以要求大量的计算和内存,被信任的设置可能引入风险并电路bug能够验证错误的条件. 侧道,元数据和弱随机性仍然是抽象的安全证明之外.
Explore through connected concepts
This article is indexed with 20 technical tags. Select a tag to explore the Wiki by concept.
You may also explore
Recommended from the technical tags shared with this article.
区链共识
尽管拖延、失败和提议相冲突,但分发的参与者如何商定一个定单分类账。
Read article →